november 12, 2026
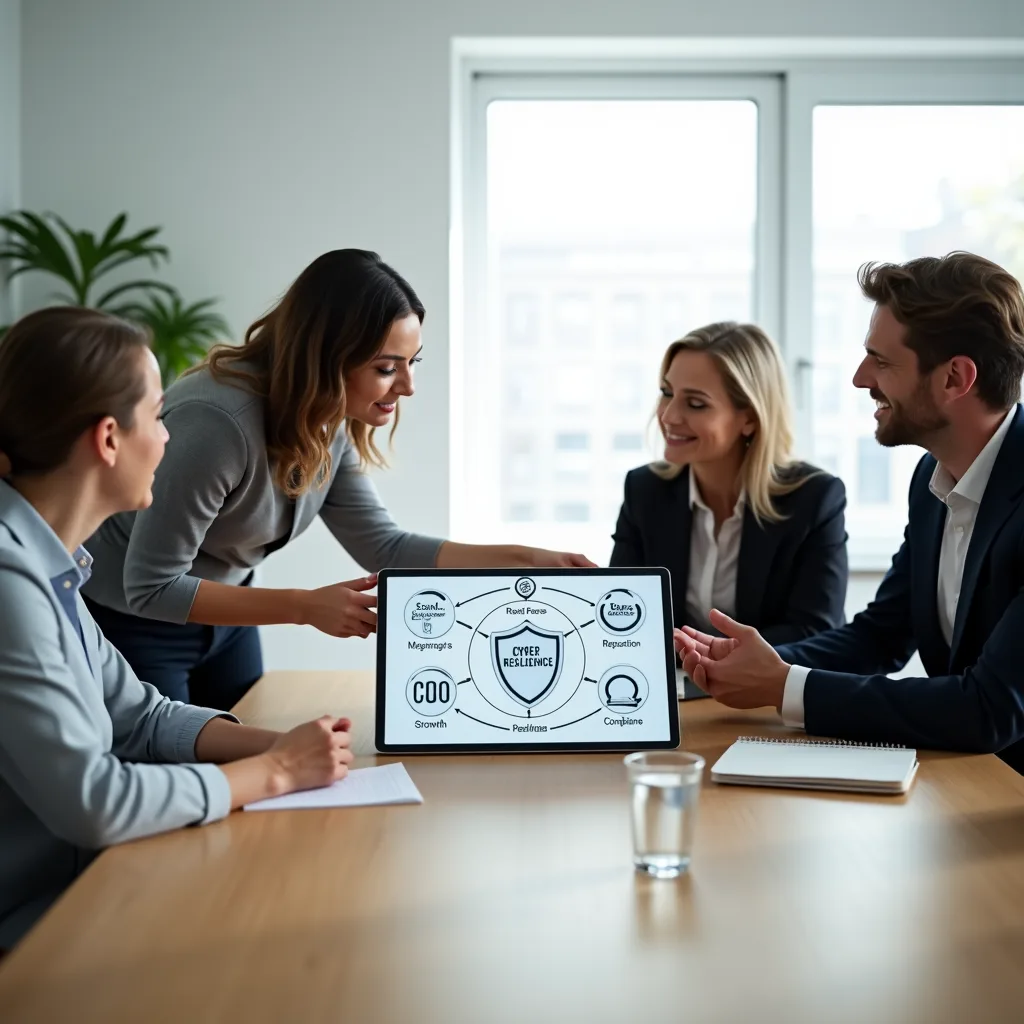
Een van de meest hardnekkige en tegelijkertijd schadelijke **veelgemaakte fouten in cybersecurity sales** is het leunen op FUD: Fear, Uncertainty, and Doubt. Deze tactiek, gericht op het benadrukken van catastrofale scenario's en dreigingen, kan op korte termijn misschien aandacht genereren, maar ondermijnt op de lange termijn het vertrouwen. Klanten voelen zich onder druk gezet in plaats van geholpen. De moderne koper, met name op C-level, is immuun voor paniekzaaierij en zoekt een strategische partner. De oplossing is om het gesprek te verleggen van angst naar bedrijfswaarde. Koppel uw cybersecurity-oplossing direct aan de bedrijfsdoelstellingen van de klant. Laat zien hoe uw dienst niet alleen risico's mitigeert, maar ook business-continuïteit garandeert, de merkreputatie beschermt, innovatie veilig mogelijk maakt en helpt te voldoen aan complexe regelgeving, wat uiteindelijk leidt tot een sterker, veerkrachtiger en competitiever bedrijf.
Luister naar dit artikel:
Cybersecurity is een inherent technisch veld, maar een verkoopproces is dat niet. Een veelvoorkomende fout is dat salesprofessionals vervallen in een monoloog vol acroniemen (EDR, XDR, SIEM, SOAR) en technische specificaties die voor een niet-technische beslisser, zoals een CFO of CEO, volstrekt onbegrijpelijk zijn. Dit creëert afstand en onzekerheid, waardoor de waarde van de oplossing verloren gaat in de complexiteit. De kunst is om de vertaalslag te maken van technische features naar concrete bedrijfsvoordelen. In plaats van te praten over 'zero-day exploit prevention', spreekt u over 'het garanderen dat uw bedrijfsvoering niet stilvalt door een onverwachte aanval'. In plaats van 'geavanceerde encryptieprotocollen', benadrukt u 'het veiligstellen van klantinformatie om te voldoen aan de AVG en het voorkomen van kostbare boetes'. Door de taal van de boardroom te spreken, maakt u de ROI tastbaar en de investering logisch.
Verkopers die met een hamer in de hand elke klant als een spijker zien, slaan de plank vaak mis. Het aanprijzen van een standaardproduct of -dienst zonder diepgaand begrip van de unieke situatie van de klant is een recept voor mislukking. Elke organisatie heeft een eigen IT-ecosysteem, een specifieke 'tech stack', unieke compliance-eisen en een eigen risicoprofiel. Een 'one-size-fits-all'-benadering leidt tot oplossingen die niet goed integreren, ongebruikt blijven ('shelfware') en uiteindelijk geen waarde toevoegen. De tegenhanger is de consultatieve verkoopaanpak. Investeer tijd in een grondige discovery-fase. Stel open vragen, luister aandachtig en doorgrond de specifieke uitdagingen en doelstellingen van de klant. Positioneer uzelf als een strategische adviseur die meedenkt en een oplossing co-creëert die naadloos aansluit bij de bestaande processen en een daadwerkelijk, meetbaar probleem oplost. Dit bouwt aan een duurzame partnerschap.
Een deal kan technisch perfect zijn, maar alsnog falen omdat de verkeerde mensen (of te weinig mensen) zijn aangesproken. Zich uitsluitend richten op de CISO of IT-manager is een van de meest riskante **veelgemaakte fouten in cybersecurity sales**. Een significante security-investering is een bedrijfsbeslissing die de financiële afdeling (CFO), de juridische afdeling (compliance en privacy), en vaak ook de directie (CEO/COO) raakt. De CISO is wellicht overtuigd van de technische merites, maar de CFO blokkeert de uitgave vanwege een onduidelijke TCO (Total Cost of Ownership), of de juridisch adviseur maakt bezwaar vanwege datasoevereiniteit. De oplossing is het identificeren en betrekken van de volledige Decision-Making Unit (DMU). Breng de belangen en zorgen van elke stakeholder in kaart en pas uw boodschap aan. Presenteer een holistische business case die niet alleen de technische voordelen, maar ook de financiële impact, de juridische zekerheid en de bijdrage aan de algehele bedrijfsstrategie belicht.
Olivia Nolan is redacteur bij MSP2Day, waar zij zich richt op het vertalen van complexe IT- en technologische ontwikkelingen naar toegankelijke en inspirerende artikelen. Met haar ervaring als content manager en social media expert weet zij inhoud niet alleen informatief, maar ook aantrekkelijk en relevant te maken voor een breed publiek.