oktober 9, 2026
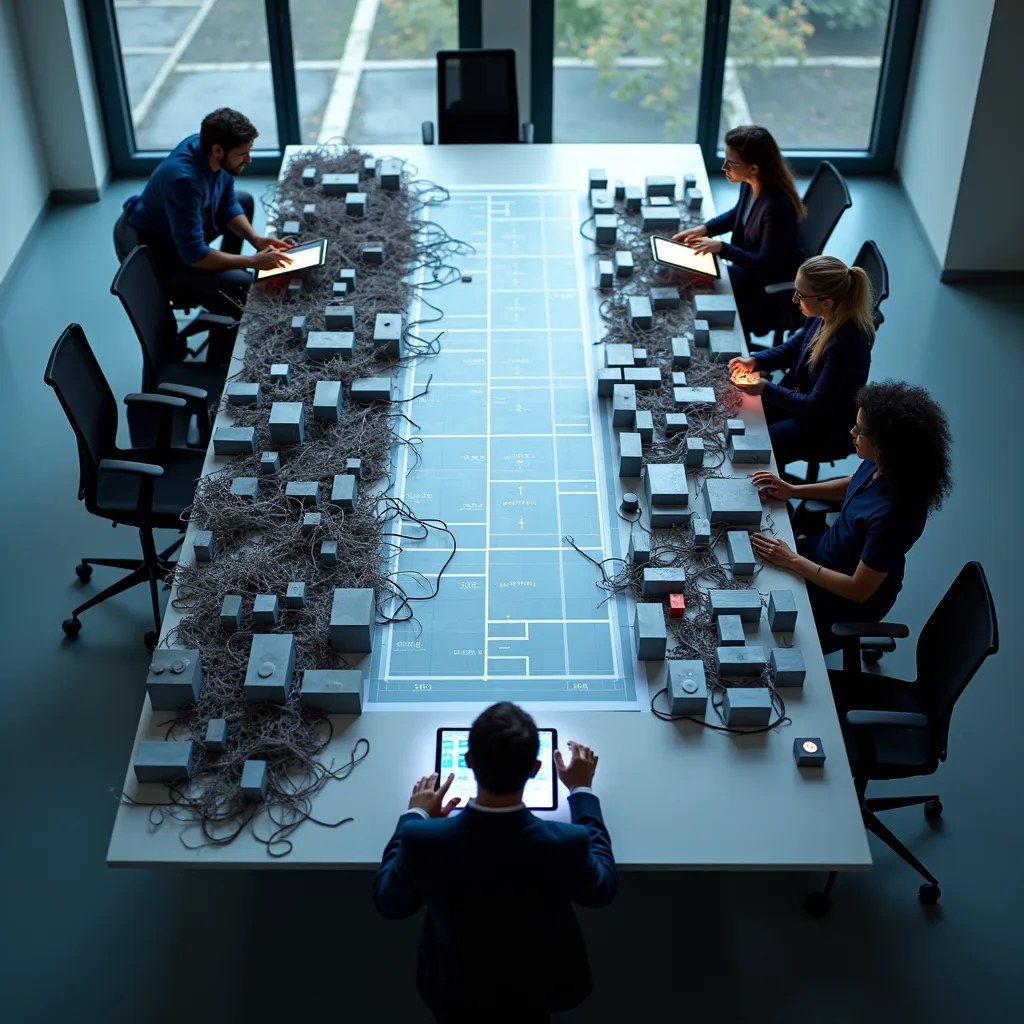
In het tijdperk van digitale transformatie, waarin flexibiliteit en snelheid cruciaal zijn, is de opkomst van IT-wildgroei een onvermijdelijk bijeffect geworden. Deze wildgroei, ook wel IT sprawl genoemd, verwijst naar de ongecontroleerde proliferatie van IT-resources binnen een organisatie. Denk hierbij aan virtuele machines die na een project niet worden gedeactiveerd, ongebruikte cloud-opslag, of de implementatie van SaaS-applicaties door afdelingen zonder centrale coördinatie (shadow IT). Hoewel de directe gevolgen vaak worden gezien in de vorm van oplopende en onvoorspelbare cloudkosten, schuilt het grootste gevaar in de blinde vlekken die hierdoor ontstaan. Elke onbeheerde, onzichtbare of vergeten IT-asset vormt een potentieel toegangspunt voor kwaadwillenden. Het gebrek aan centraal overzicht en governance maakt het voor securityteams nagenoeg onmogelijk om een consistente beveiligingsstandaard te handhaven, waardoor de organisatie kwetsbaar wordt voor datalekken, compliance-schendingen en andere cyberdreigingen.
Luister naar dit artikel:
De directe link tussen IT-wildgroei en cyberveiligheid ligt in het vergroten van het aanvalsoppervlak. Elke actieve, maar onbeheerde resource is een potentiële kwetsbaarheid. Voorbeelden zijn talrijk: een niet-gepatchte virtuele server kan worden misbruikt via een bekende softwarekwetsbaarheid, een verkeerd geconfigureerde storage bucket kan gevoelige data blootstellen aan het publieke internet, en overbodige gebruikersaccounts met te ruime permissies zijn een geliefd doelwit voor hackers. Cybercriminelen scannen de cloudomgevingen van organisaties continu en geautomatiseerd op dergelijke zwaktes. Zonder een actueel en volledig overzicht van alle assets – een zogenaamde Configuration Management Database (CMDB) – opereren securityteams in het duister. Ze kunnen niet beschermen wat ze niet zien. Hierdoor blijven kritieke systemen onbeschermd en audits worden een nachtmerrie, omdat het aantonen van compliance voor onbekende assets onmogelijk is. IT-wildgroei transformeert zo van een financieel probleem naar een acuut en onbeheersbaar veiligheidsrisico.
FinOps, de discipline die financiële verantwoordelijkheid naar het variabele uitgavenmodel van de cloud brengt, biedt een krachtig raamwerk om IT-wildgroei te bestrijden. Hoewel vaak geassocieerd met kostenoptimalisatie, zijn de kernprincipes van FinOps – zichtbaarheid, accountability en continue optimalisatie – direct toepasbaar op het verbeteren van de security posture. De eerste stap, het creëren van zichtbaarheid, is fundamenteel. Door een rigoureuze tagging-strategie te implementeren en geautomatiseerde inventarisatietools te gebruiken, worden alle resources zichtbaar en kunnen ze worden toegewezen aan specifieke eigenaren, projecten of business units. Deze accountability zorgt ervoor dat teams verantwoordelijk zijn voor de gehele levenscyclus van hun resources, inclusief de correcte deprovisioning. De optimalisatiefase, waarin ongebruikte of onderbenutte assets worden opgeschoond (rightsizing en 'waste removal'), verkleint niet alleen de maandelijkse rekening, maar reduceert tegelijkertijd het aanvalsoppervlak. FinOps biedt zo de structuur om governance en controle proactief te integreren in de dagelijkse operatie.
Het tegengaan van IT-wildgroei vereist een combinatie van technologie, processen en cultuur. Een effectieve aanpak begint met het opzetten van een geautomatiseerd en continu proces voor asset discovery en inventarisatie. Implementeer vervolgens een dwingend tagging-beleid dat essentieel is voor het toewijzen van eigenaarschap en kosten. Gebruik 'policy-as-code' tools (zoals Azure Policy of AWS Config) om automatisch te controleren op compliance met beveiligingsstandaarden, zoals het versleutelen van data en het beperken van publieke toegang. Minstens zo belangrijk is het doorbreken van de silo's tussen Financiën, Security (SecOps) en Engineering (DevOps). Door een cultuur van samenwerking te bevorderen, ontstaat een gedeelde verantwoordelijkheid voor zowel kostenefficiëntie als veiligheid. Dit concept, soms aangeduid als 'FinSecOps', zorgt ervoor dat beveiliging en financieel beheer geen sluitpost zijn, maar een integraal onderdeel van de gehele cloud-levenscyclus. Dit is geen eenmalig project, maar een continue cyclus van meten, verbeteren en beheren.
Olivia Nolan is redacteur bij MSP2Day, waar zij zich richt op het vertalen van complexe IT- en technologische ontwikkelingen naar toegankelijke en inspirerende artikelen. Met haar ervaring als content manager en social media expert weet zij inhoud niet alleen informatief, maar ook aantrekkelijk en relevant te maken voor een breed publiek.