november 20, 2026
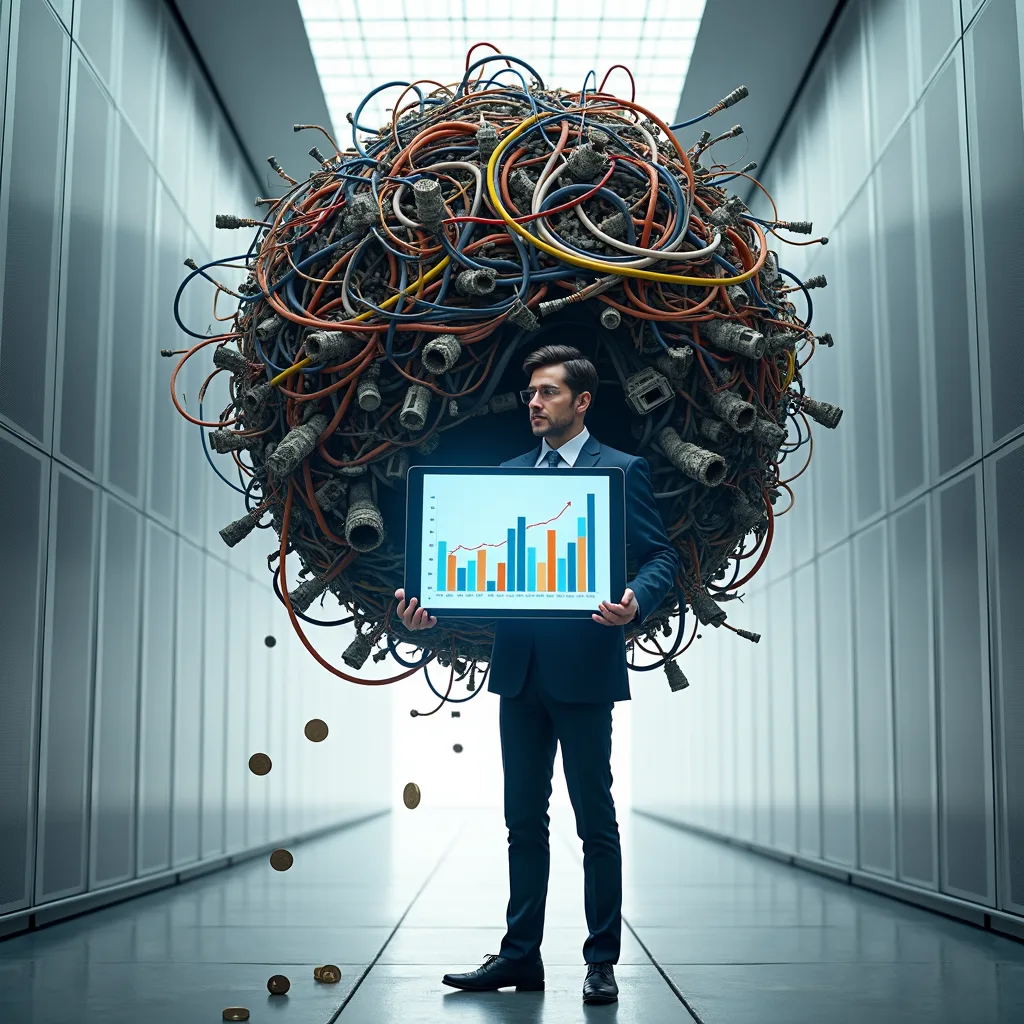
In de hedendaagse, snel digitaliserende MKB-markt is een robuuste security-strategie onmisbaar. Echter, de organische groei van IT-omgevingen leidt vaak tot een onbeheersbare wildgroei aan beveiligingstools, ook wel 'tool sprawl' genoemd. Zoals de analyse in 'Mid-market security is outgrowing VPNs and tool sprawl' treffend beschrijft, worstelen veel organisaties met een gefragmenteerd landschap van firewalls, endpoint protection, SIEM-oplossingen en verouderde technologieën zoals VPN's. Dit creëert niet alleen operationele complexiteit en potentiële beveiligingslekken, maar vormt ook een aanzienlijke, vaak verborgen, kostenpost. Meerdere licenties, overlappende functionaliteiten, hoge onderhoudskosten en een gebrek aan gecentraliseerd overzicht drijven de cloudrekening onnodig op. Het toepassen van een FinOps-methodologie is essentieel om deze financiële inefficiëntie aan te pakken, door inzicht, optimalisatie en financiële verantwoordelijkheid te introduceren in het domein van cloud security.
Luister naar dit artikel:
De eerste en meest cruciale stap in het beheersen van de kosten van cloud security is het creëren van volledig inzicht, de 'Inform'-fase binnen FinOps. Zonder gedetailleerde data is het onmogelijk om te bepalen waar het budget precies naartoe gaat en waar optimalisatiekansen liggen. Dit vereist een systematische aanpak. Begin met het rigoureus taggen van alle security-gerelateerde resources in uw cloudomgeving – van virtuele firewalls en security groups tot logging- en monitoringservices. Implementeer vervolgens een kostentoewijzingsmodel (showback of chargeback) om deze kosten toe te wijzen aan de verantwoordelijke business units, projecten of applicaties. Analyseer de gebruiksdata van uw security-tools: welke licenties zijn ongebruikt, welke appliances zijn overgedimensioneerd en welke diensten draaien onnodig? Het doel is om een gecentraliseerd dashboard te ontwikkelen dat niet alleen de totale uitgaven toont, maar ook de kostenefficiëntie en de business value van elke security-investering inzichtelijk maakt.
Met een helder beeld van de kosten is de volgende stap actieve optimalisatie. Dit gaat verder dan simpelweg bezuinigen; het doel is om de waarde van elke euro die aan security wordt besteed te maximaliseren. Een belangrijk aandachtspunt, zoals geïnspireerd door 'Mid-market security is outgrowing VPNs and tool sprawl', is de consolidatie van tools. Analyseer welke oplossingen overlappende functionaliteiten bieden en onderzoek of één geïntegreerd platform de rol van meerdere losse tools kan overnemen. Dit reduceert niet alleen de licentiekosten, maar ook de operationele overhead voor beheer en training. Daarnaast is het essentieel om te kijken naar cloud-native alternatieven. In plaats van dure, traditionele virtuele appliances, kunnen cloud-native security services (zoals AWS GuardDuty of Azure Sentinel) een meer kostenefficiënt pay-as-you-go model bieden. Verder kunt u door middel van 'rightsizing' de capaciteit van security-infrastructuur aanpassen aan de daadwerkelijke belasting en onderhandelen over volumekortingen of Enterprise Agreements met uw cloud- en softwareleveranciers.
De laatste en meest impactvolle stap is het verankeren van kostenbewustzijn in de cultuur van uw organisatie, wat leidt tot een continue cyclus van optimalisatie. Dit wordt vaak aangeduid als 'SecFinOps' of 'FinSecOps', een samenwerkingsmodel tussen Security, Finance, en DevOps/Engineering. Het doel is om financiële data en overwegingen een integraal onderdeel te maken van elke security-beslissing. Dit betekent dat security-architecten niet alleen kijken naar de effectiviteit van een oplossing, maar ook naar de Total Cost of Ownership (TCO). Om dit te ondersteunen, is automatisering cruciaal. Implementeer geautomatiseerde budgetalerts voor security-uitgaven, creëer scripts om ongebruikte security-resources op te sporen en te deactiveren, en integreer kostentrends in uw reguliere security-rapportages. Door teams te voorzien van de juiste data en tools, stelt u hen in staat om zelfstandig een optimale balans te vinden tussen risicobeperking, prestaties en kosten, wat leidt tot duurzame financiële controle en een efficiëntere security-operatie.
Olivia Nolan is redacteur bij MSP2Day, waar zij zich richt op het vertalen van complexe IT- en technologische ontwikkelingen naar toegankelijke en inspirerende artikelen. Met haar ervaring als content manager en social media expert weet zij inhoud niet alleen informatief, maar ook aantrekkelijk en relevant te maken voor een breed publiek.