De Financiële Impact van de NinjaOne RMM Phishing Campaign: Een FinOps Perspectief op Cybersecurity
Written by Olivia Nolan
november 7, 2026
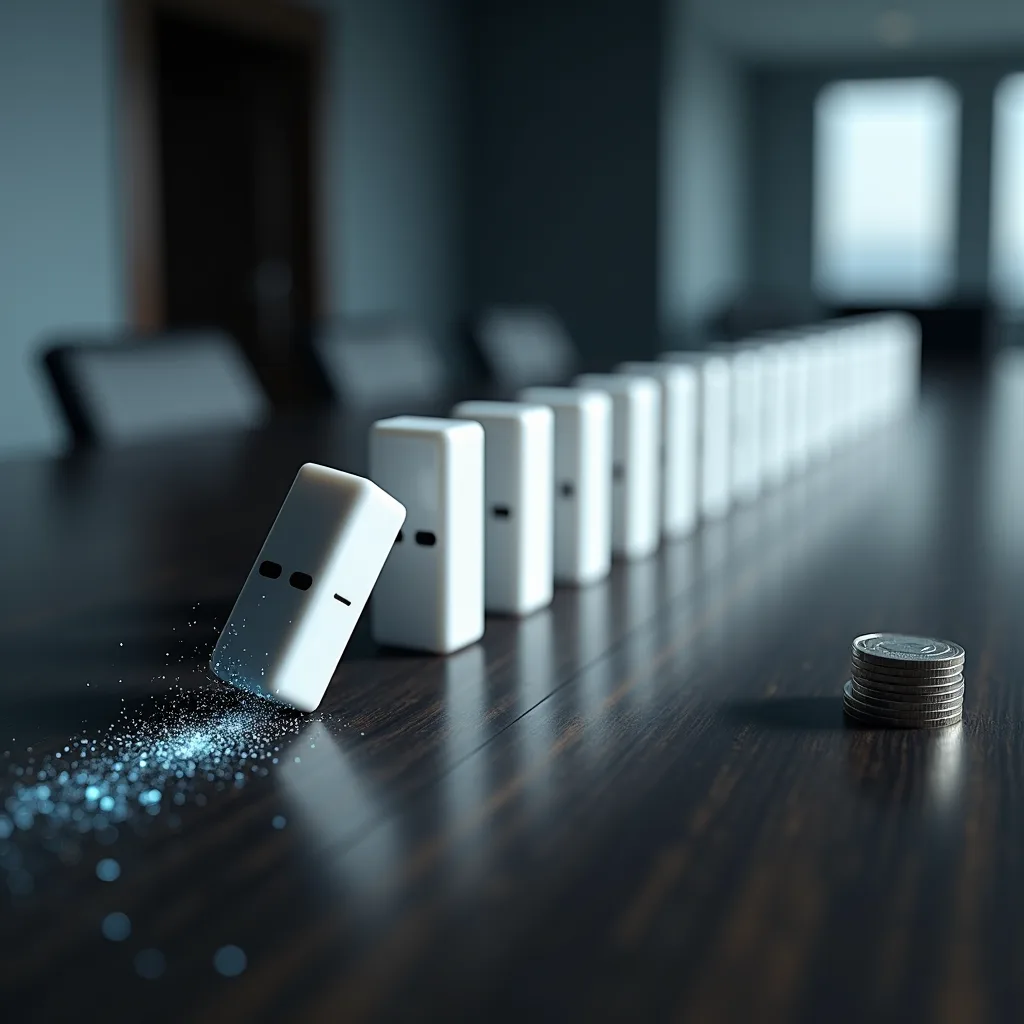
Recentelijk is de IT- en Managed Service Provider (MSP) sector opgeschrikt door een gerichte cyberdreiging: de NinjaOne RMM phishing campaign. Deze campagne, gericht op het stelen van inloggegevens van technici die het populaire Remote Monitoring and Management (RMM) platform gebruiken, is meer dan alleen een technisch beveiligingsprobleem; het is een significant financieel risico dat de kernprincipes van FinOps raakt. Aanvallers maken gebruik van geavanceerde social engineering-technieken en overtuigende, nagemaakte inlogpagina's om medewerkers te verleiden hun kostbare credentials af te staan. Zodra deze gegevens in verkeerde handen vallen, krijgen cybercriminelen de 'sleutels tot het koninkrijk'. Via het RMM-platform kunnen ze niet alleen de infrastructuur van de MSP zelf compromitteren, maar ook die van alle onderliggende klanten. Dit creëert een potentieel desastreus domino-effect. Vanuit een FinOps-perspectief is een dergelijk incident de ultieme financiële black swan: een onvoorspelbare gebeurtenis met catastrofale, ongebudgetteerde gevolgen. Het onderstreept een cruciale, maar vaak onderbelichte waarheid: een volwassen FinOps-praktijk kan niet bestaan zonder een robuuste, geïntegreerde cybersecuritystrategie. Het negeren van de financiële implicaties van cyberrisico's ondermijnt de fundamentele doelen van FinOps, namelijk voorspelbaarheid, accountability en het maximaliseren van de bedrijfswaarde van de cloud. Dit artikel analyseert de dreiging en legt de onmiskenbare link tussen proactieve beveiliging en financieel gezonde cloudoperaties.
Luister naar dit artikel:
De aanval op NinjaOne is een klassiek voorbeeld van een poging tot een supply chain-aanval, een methode die de afgelopen jaren berucht is geworden door incidenten zoals die bij Kaseya en SolarWinds. In dit model richten aanvallers zich niet op het uiteindelijke doelwit, maar op een vertrouwde leverancier in hun toeleveringsketen – in dit geval de MSP. RMM-platforms zijn hierbij een hoofdprijs, omdat ze diepgaande, administratieve toegang bieden tot de systemen van honderden, zo niet duizenden eindklanten. Een enkele succesvolle phishing-aanval op één MSP-technicus kan escaleren tot een grootschalige ransomware-uitbraak of datadiefstal bij een breed scala aan bedrijven. De financiële gevolgen van een dergelijke gecompromitteerde 'supply chain' zijn exponentieel en moeilijk te overzien. De directe kosten omvatten forensisch onderzoek, het inhuren van incident response-specialisten, juridische bijstand en het betalen van eventuele boetes onder de GDPR, die kunnen oplopen tot 4% van de wereldwijde jaaromzet. Echter, de indirecte en vaak grotere kostenposten zijn minstens zo verwoestend. Denk aan de operationele downtime voor zowel de MSP als zijn klanten, wat leidt tot productiviteitsverlies en contractbreuk. De reputatieschade kan onherstelbaar zijn, resulterend in een massale uitstroom van klanten (customer churn) en een drastische daling van de toekomstige omzet. Verder zullen de premies voor cyberverzekeringen fors stijgen, als de verzekeraar al bereid is de schade te dekken. Voor een FinOps-team, dat streeft naar accurate forecasting en budgetcontrole, vertegenwoordigt dit het worst-case scenario: een lawine van onvoorspelbare, oncontroleerbare en potentieel faillissementsdreigende kosten.
Traditioneel wordt cybersecurity vaak gezien als een 'cost center', een noodzakelijk kwaad waar budget voor moet worden vrijgemaakt. Een modern FinOps-raamwerk dwingt ons echter om deze perceptie te herzien. In de context van cloud-native operaties is security geen kostenpost, maar een cruciale waarde-investering. Het is een proactieve strategie om de veel grotere, onvoorspelbare kosten van een beveiligingsincident te voorkomen. De kernprincipes van FinOps – visibility, accountability en optimization – zijn direct toepasbaar op cybersecurity. Visibility gaat over het verkrijgen van een helder inzicht in de security-posture van de gehele cloud-omgeving. Welke workloads zijn kwetsbaar? Is multi-factor authenticatie (MFA) overal afgedwongen? Deze data is essentieel voor risicobeheer. Accountability betekent dat security niet langer uitsluitend de verantwoordelijkheid is van een apart team. Ontwikkelteams moeten verantwoordelijk worden gehouden voor de veiligheid van de code en infrastructuur die zij implementeren (DevSecOps). Dit kan worden ondersteund door showback-modellen die de 'security-schuld' van een applicatie of team zichtbaar maken. Optimization, ten slotte, betekent in deze context niet simpelweg bezuinigen op security-tools. Het betekent het optimaliseren van de uitgaven om maximale risicoreductie te bereiken. Dit houdt in dat men investeert in tools en processen met de hoogste Return on Investment (ROI) in termen van preventie, zoals geavanceerde anti-phishing training en het verplichten van FIDO2-hardware sleutels, in plaats van reactief geld uit te geven aan dure incident response-trajecten. Door security te framen als een enabler van financiële stabiliteit en voorspelbaarheid, wordt de business case voor investeringen veel sterker en sluit deze naadloos aan bij de strategische doelen van de organisatie.
advertenties
advertenties
advertenties
advertenties
Om de risico's, zoals geïllustreerd door de NinjaOne RMM phishing campaign, effectief te mitigeren, moeten organisaties een gelaagde verdedigingsstrategie implementeren die is geworteld in FinOps-denken. Dit vereist actie op het gebied van mensen, processen en technologie. Op menselijk vlak is continue security awareness training onmisbaar. Medewerkers moeten de zwakste schakel niet zijn, maar de eerste verdedigingslinie worden. Regelmatige, gesimuleerde phishing-tests helpen hen om verdachte e-mails te herkennen en te rapporteren, wat de kans op een succesvolle aanval drastisch verkleint. De kosten van een dergelijk trainingsprogramma zijn voorspelbaar en minimaal in vergelijking met de potentiële kosten van een enkele breach. Procesmatig is de implementatie van het 'Principle of Least Privilege' (PoLP) cruciaal. Technici mogen alleen toegang hebben tot de systemen en data die absoluut noodzakelijk zijn voor hun functie. Dit beperkt de 'blast radius' als een account toch wordt gecompromitteerd. Daarnaast moet er een robuust en regelmatig geoefend Incident Response Plan klaarliggen, zodat de organisatie snel en efficiënt kan reageren om de financiële en operationele schade te minimaliseren. Technologisch gezien is het afdwingen van Multi-Factor Authenticatie (MFA) de meest effectieve maatregel tegen credential-diefstal. Idealiter wordt gekozen voor phishing-resistente methoden zoals FIDO2/WebAuthn. Deze maatregelen, gecombineerd met Endpoint Detection and Response (EDR) en een strikt beleid voor configuratiebeheer, vormen een krachtige technologische barrière. Vanuit FinOps-oogpunt is elke euro die wordt geïnvesteerd in deze proactieve maatregelen een beheersbare, gebudgetteerde operationele uitgave (OpEx) die dient als verzekering tegen een catastrofale, onbeheersbare financiële gebeurtenis. Het is de ultieme vorm van kostenoptimalisatie: het voorkomen van de duurste rekening van allemaal – die van een geslaagde cyberaanval.
Olivia Nolan is redacteur bij MSP2Day, waar zij zich richt op het vertalen van complexe IT- en technologische ontwikkelingen naar toegankelijke en inspirerende artikelen. Met haar ervaring als content manager en social media expert weet zij inhoud niet alleen informatief, maar ook aantrekkelijk en relevant te maken voor een breed publiek.