De Financiële Impact van de NinjaOne RMM Phishing Campaign: Een FinOps Analyse
Written by Olivia Nolan

november 9, 2026

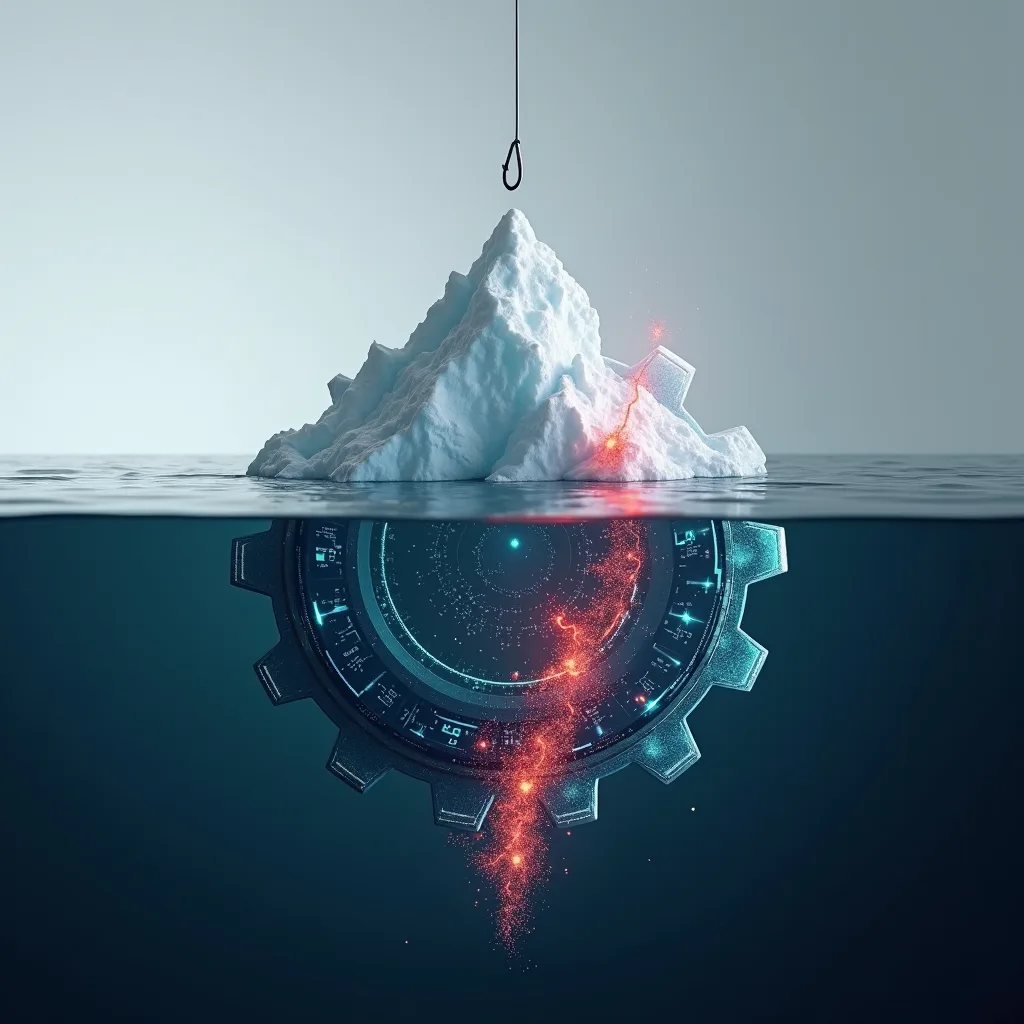
Een recente, geavanceerde phishingcampagne gericht op gebruikers van NinjaOne, een populair platform voor remote monitoring en management (RMM), onderstreept de groeiende verwevenheid van cybersecurity en financieel beheer. Deze aanval, waarbij kwaadwillenden proberen inloggegevens te bemachtigen via overtuigende nep-inlogpagina's, vormt niet alleen een direct technologisch risico, maar ook een aanzienlijke financiële dreiging. Vanuit een FinOps-perspectief is de NinjaOne RMM phishing campaign een casestudy in hoe een beveiligingslek kan leiden tot onvoorspelbare en escalerende cloudkosten. Een succesvolle inbreuk kan aanvallers toegang geven tot bedrijfskritische systemen, wat kan resulteren in datadiefstal, het opzetten van dure crypto-mining-operaties op uw cloudinfrastructuur, of het platleggen van de operatie. Het analyseren van dergelijke dreigingen is essentieel voor een robuuste strategie voor cloud financial management, waarbij risicobeperking en kostenbeheersing hand in hand gaan.

Luister naar dit artikel:

De financiële impact van een cyberaanval reikt veel verder dan de directe herstelkosten. Ten eerste zijn er de onmiddellijke uitgaven: de inhuur van cybersecurity-experts voor forensisch onderzoek, het implementeren van noodpatches en het opschonen van geïnfecteerde systemen. Ten tweede kunnen de operationele kosten exploderen. Denk aan onverwacht hoog dataverkeer (egress costs) door data-exfiltratie of het ongeautoriseerd opschalen van cloud-resources door aanvallers, wat leidt tot een schok op de maandelijkse factuur. Ten derde zijn er de indirecte en langetermijnkosten: mogelijke boetes onder de GDPR, reputatieschade die leidt tot klantverlies, en de productiviteitsdaling door downtime. Voor een FinOps-team, dat streeft naar voorspelbaarheid en efficiëntie in clouduitgaven, vormen deze onvoorziene kosten een nachtmerrie die budgetten en forecasts volledig kan ontregelen. Het kwantificeren van dit risico wordt daarmee een integraal onderdeel van effectief financieel beheer.
De dreiging van phishingcampagnes toont aan dat security geen geïsoleerd domein meer kan zijn, maar een kernonderdeel van cloud governance en FinOps. De principes van FinOps – samenwerking, eigenaarschap en een datagedreven aanpak – zijn direct toepasbaar op het beheren van veiligheidsrisico's. Een effectieve strategie vereist een nauwe samenwerking tussen FinOps-, security- en engineeringteams. Samen kunnen zij de financiële impact van potentiële kwetsbaarheden modelleren en zo de businesscase voor investeringen in preventieve beveiliging versterken. Door bijvoorbeeld de kosten van een potentiële datalek te kwantificeren, kan een FinOps-team helpen de uitgaven voor geavanceerde authenticatiemethoden of security-audits te rechtvaardigen. Deze 'SecFinOps'-benadering transformeert security van een kostenpost naar een investering in financiële stabiliteit en bedrijfscontinuïteit, wat essentieel is voor een volwassen cloudoperatie.

advertenties

advertenties

advertenties

advertenties

Om de financiële risico's van aanvallen zoals de NinjaOne-campagne te mitigeren, kunnen FinOps-teams diverse proactieve maatregelen nemen. Het begint bij het implementeren en handhaven van strikt Identity and Access Management (IAM) beleid, inclusief multi-factor authenticatie (MFA), wat de eerste verdedigingslinie vormt. Daarnaast is het essentieel om anomaliëndetectie in te zetten voor zowel kosten als resourcegebruik. Een plotselinge piek in CPU-gebruik of dataverkeer kan niet alleen duiden op een inefficiënte applicatie, maar ook op een kwaadaardige activiteit zoals crypto-mining. Door security-alerts te integreren in FinOps-dashboards ontstaat een holistisch beeld. Verder is het cruciaal om regelmatig de kosten van security-tools (zoals AWS GuardDuty of Azure Sentinel) te evalueren en te optimaliseren, zodat de bescherming kosteneffectief blijft. Door security als een integraal onderdeel van de kostenstructuur te zien, bouwt een organisatie veerkracht op tegen zowel technische als financiële schokken.

Olivia Nolan is redacteur bij MSP2Day, waar zij zich richt op het vertalen van complexe IT- en technologische ontwikkelingen naar toegankelijke en inspirerende artikelen. Met haar ervaring als content manager en social media expert weet zij inhoud niet alleen informatief, maar ook aantrekkelijk en relevant te maken voor een breed publiek.