De Erfenis van Stuxnet: Hoe een Cyberwapen de Wereld van Industriële Veiligheid Herdefinieerde
Written by Olivia Nolan

oktober 23, 2026

Meer dan een decennium na zijn ontdekking blijft Stuxnet een van de meest besproken en geanalyseerde cyberaanvallen in de geschiedenis. Deze uiterst geavanceerde computerworm, vermoedelijk ontwikkeld door de Verenigde Staten en Israël, had een ongekend doel: het saboteren van het Iraanse nucleaire programma door fysieke schade toe te brengen aan industriële controlesystemen. Stuxnet was niet ontworpen om data te stelen of systemen plat te leggen, maar om de werking van specifieke Siemens PLC's (Programmable Logic Controllers) te manipuleren die de ultracentrifuges voor uraniumverrijking aanstuurden. De aanval markeerde een waterscheiding; het was het eerste publiekelijk bekende digitale wapen dat de grens tussen de cyberwereld en de fysieke wereld overschreed. De erfenis van Stuxnet is dan ook complex en diepgaand, en heeft de manier waarop we denken over nationale veiligheid, industriële automatisering en internationale conflicten voorgoed veranderd. Het legde de kwetsbaarheid van kritieke infrastructuren bloot en luidde een nieuw tijdperk van cyberoorlogsvoering in.

Luister naar dit artikel:

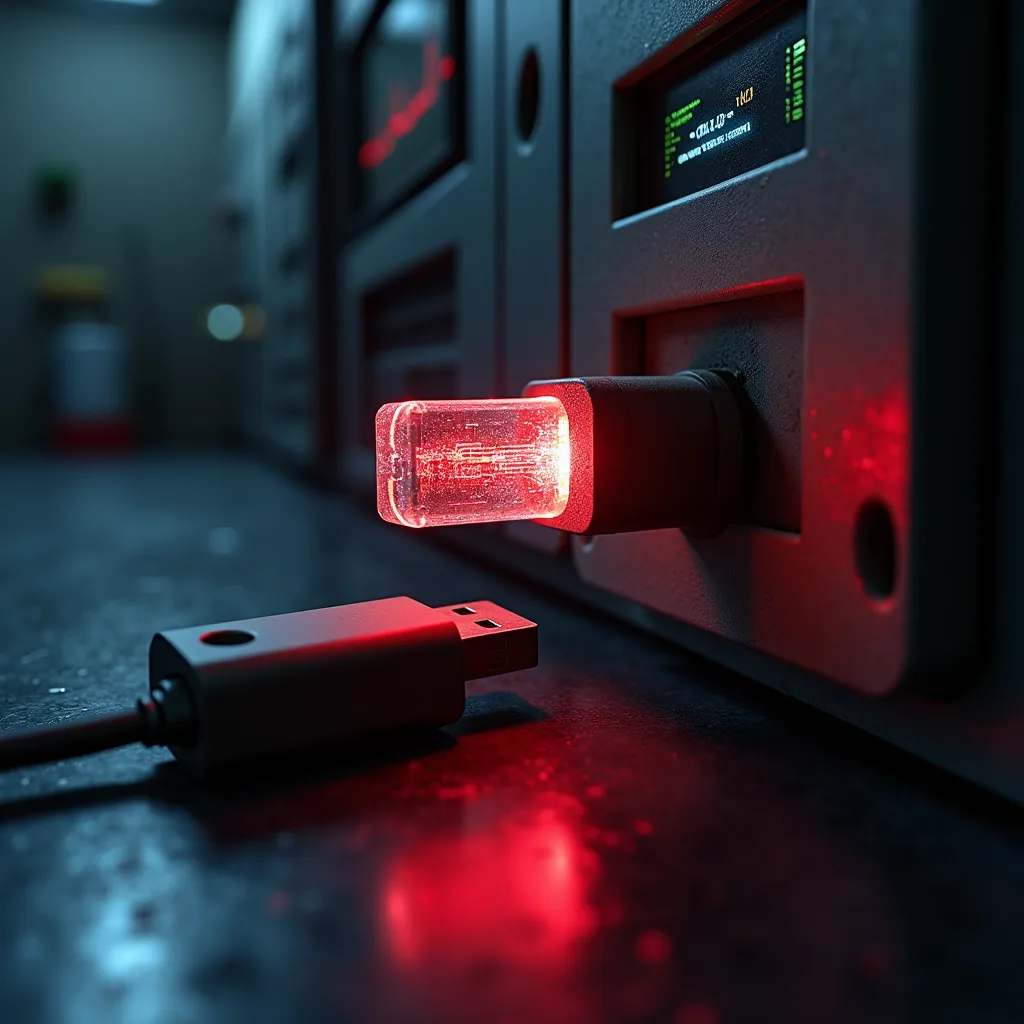
De technische complexiteit van Stuxnet was ongeëvenaard voor zijn tijd en getuigde van de aanzienlijke middelen en expertise die bij de ontwikkeling betrokken waren. De worm maakte gebruik van maar liefst vier zero-day exploits – voorheen onbekende kwetsbaarheden in Windows – om zich te verspreiden en privileges te verkrijgen op geïnfecteerde systemen. Een van de meest ingenieuze aspecten was het vermogen om 'air-gapped' netwerken te infiltreren, systemen die fysiek gescheiden zijn van het internet. Stuxnet verspreidde zich via besmette USB-sticks, wachtend tot het zijn specifieke doelwit vond: een computer met de Siemens Step7-software. Eenmaal binnen, herprogrammeerde het de PLC's om de centrifuges op onregelmatige, destructieve snelheden te laten draaien. Tegelijkertijd speelde de malware opgenomen data van normale systeemprestaties af aan de operators, waardoor de sabotage maandenlang onopgemerkt bleef. Deze combinatie van heimelijkheid, precisie en destructieve capaciteit maakte Stuxnet tot een blauwdruk voor toekomstige cyberfysieke aanvallen.
Voor de komst van Stuxnet werd de beveiliging van Operational Technology (OT) en Industrial Control Systems (ICS) vaak als een secundaire zorg beschouwd. De heersende overtuiging was dat de fysieke isolatie (air gap) van deze netwerken voldoende bescherming bood. Stuxnet verbrijzelde deze illusie op spectaculaire wijze. De aanval diende als een harde wekroep voor sectoren zoals energie, waterzuivering, productie en transport. Het werd pijnlijk duidelijk dat de systemen die onze meest kritieke infrastructuren aansturen, kwetsbaar zijn voor geavanceerde digitale bedreigingen. Als direct gevolg hiervan ontstond er een versnelde convergentie tussen IT- en OT-beveiligingsdisciplines. Organisaties werden gedwongen om hun risicoanalyses te herzien en te investeren in gespecialiseerde beveiligingsmaatregelen voor industriële omgevingen, zoals netwerksegmentatie, monitoring van OT-verkeer en het beveiligen van de supply chain. De erfenis van Stuxnet in de wereld van OT-security is een permanent verhoogd bewustzijn van de reële dreiging van cyberfysieke aanvallen.

advertenties

advertenties

advertenties

advertenties

Stuxnet was meer dan alleen een technisch hoogstandje; het opende een geopolitieke doos van Pandora door het gebruik van offensieve cyberwapens als legitiem instrument van staatsmacht te normaliseren. Door een strategisch doel te bereiken – het vertragen van een nucleair programma – zonder traditionele militaire middelen in te zetten, creëerde het een precedent dat al snel door andere naties werd gevolgd. De code en technieken van Stuxnet werden geanalyseerd, gekopieerd en aangepast, wat leidde tot de ontwikkeling van andere malwarefamilies zoals Duqu en Flame. Belangrijker nog, het inspireerde zowel staatsactoren als cybercriminelen om kritieke infrastructuur als een levensvatbaar doelwit te beschouwen. De aanvallen op de Oekraïense elektriciteitsnetten in 2015 en 2016 zijn hier een direct gevolg van. Stuxnet vervaagde de lijnen tussen spionage, sabotage en een regelrechte oorlogsdaad, en stortte de wereld in een grijs gebied van internationaal recht waarin de regels voor cyberconflicten nog steeds grotendeels ongeschreven zijn.

Olivia Nolan is redacteur bij MSP2Day, waar zij zich richt op het vertalen van complexe IT- en technologische ontwikkelingen naar toegankelijke en inspirerende artikelen. Met haar ervaring als content manager en social media expert weet zij inhoud niet alleen informatief, maar ook aantrekkelijk en relevant te maken voor een breed publiek.