AryStinger Malware Exploits Legacy Routers: Een FinOps Analyse van Cybersecurity Risico’s
Written by Olivia Nolan

november 21, 2026

De recente onthulling dat AryStinger malware exploits legacy routers is een harde herinnering aan een kritiek, maar vaak verwaarloosd, bedrijfsrisico: de financiële gevolgen van technische schuld. Hoewel FinOps zich vaak richt op het optimaliseren van cloud-uitgaven, zijn de kernprincipes—financiële verantwoording, datagedreven besluitvorming en cross-functionele samenwerking—universeel toepasbaar. Deze specifieke malware, die zich richt op kwetsbare netwerkapparatuur die niet langer wordt ondersteund, is geen geïsoleerd IT-probleem. Het vertegenwoordigt een aanzienlijke financiële dreiging voor de gehele organisatie. Het uitstellen van noodzakelijke hardware-upgrades om op korte termijn kosten te besparen, creëert een onaanvaardbaar risico op datalekken, operationele stilstand en reputatieschade. Een volwassen FinOps-praktijk begrijpt dat proactieve investeringen in een veilige, moderne infrastructuur geen kostenpost zijn, maar een fundamentele voorwaarde voor duurzame bedrijfsvoering en risicobeperking.

Luister naar dit artikel:

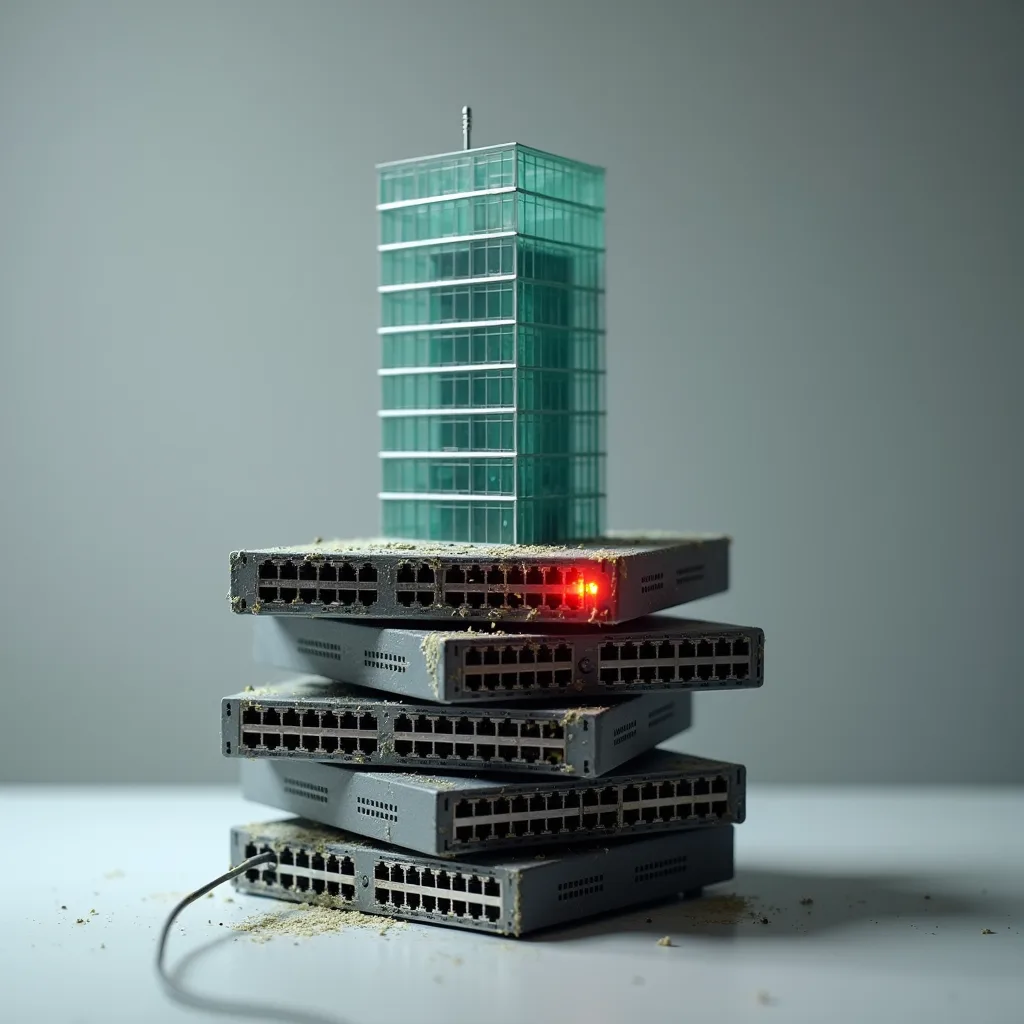
Het in stand houden van verouderde routers is een schoolvoorbeeld van technische schuld met een torenhoge 'rente'. De initiële 'besparing' door geen nieuwe apparatuur aan te schaffen, wordt snel tenietgedaan door een reeks verborgen kosten die de Total Cost of Ownership (TCO) opdrijven. Denk hierbij aan stijgende onderhoudskosten voor hardware buiten de garantie, het gebrek aan cruciale beveiligingsupdates van de fabrikant, en suboptimale prestaties die de bedrijfsprocessen vertragen. Vanuit een FinOps-oogpunt is de economische levensduur van deze apparaten allang verstreken. De dreiging van malware als AryStinger kwantificeert het risico: de potentiële kosten van een succesvolle cyberaanval—inclusief forensisch onderzoek, boetes onder de AVG, productiviteitsverlies en klantverloop—zijn vele malen hoger dan de investering in een geplande vernieuwingscyclus. Het is de taak van een geïntegreerd team om deze risico's te analyseren en een overtuigende businesscase voor modernisering te presenteren.
De AryStinger-malware dient als een perfecte casestudy voor de noodzaak van financieel gedreven risicobeheer. Cybercriminelen exploiteren geen geavanceerde zero-day kwetsbaarheden, maar richten zich op de laaghangende vruchten: apparaten die bekend staan als kwetsbaar en niet meer worden gepatcht. Voor een FinOps-team is dit waardevolle data. Het is een concrete indicator van een potentieel financieel debacle dat wacht om te gebeuren. Een proactieve aanpak, geworteld in FinOps-principes, omvat rigoureus 'asset lifecycle management'. Dit betekent het nauwkeurig bijhouden van alle hardware en software, inclusief end-of-life- en end-of-support-data. Door deze informatie te koppelen aan financiële planning, kan een organisatie budgetten tijdig toewijzen voor vervanging, kapitaaluitgaven spreiden en dure, reactieve noodmaatregelen na een incident voorkomen. De dreiging van AryStinger transformeert de investering in nieuwe routers van een 'nice-to-have' naar een essentiële verzekering tegen catastrofale verliezen.

advertenties

advertenties

advertenties

advertenties

Het antwoord op dreigingen zoals AryStinger ligt in de culturele en operationele integratie van security binnen het FinOps-framework, een evolutie die bekend staat als SecFinOps of FinSecOps. Deze aanpak verschuift de focus van louter kostenbesparing naar waardecreatie door middel van risicovermindering. In een volwassen SecFinOps-cultuur is beveiliging geen silo, maar een gedeelde verantwoordelijkheid van engineering, security en financiën. Samen analyseren zij de financiële impact van beveiligingskeuzes. In plaats van security te beschouwen als een rem op innovatie of een onvermijdelijke kostenpost, wordt het een strategische enabler die de bedrijfscontinuïteit en het vertrouwen van klanten waarborgt. Concreet betekent dit het opnemen van beveiligings-KPI's in financiële dashboards, het budgetteren voor proactieve vernieuwing en het stimuleren van teams die aantoonbaar de 'cost of risk' verlagen. Zo wordt de les van AryStinger een katalysator voor een veerkrachtiger en financieel gezonder IT-ecosysteem.

Olivia Nolan is redacteur bij MSP2Day, waar zij zich richt op het vertalen van complexe IT- en technologische ontwikkelingen naar toegankelijke en inspirerende artikelen. Met haar ervaring als content manager en social media expert weet zij inhoud niet alleen informatief, maar ook aantrekkelijk en relevant te maken voor een breed publiek.